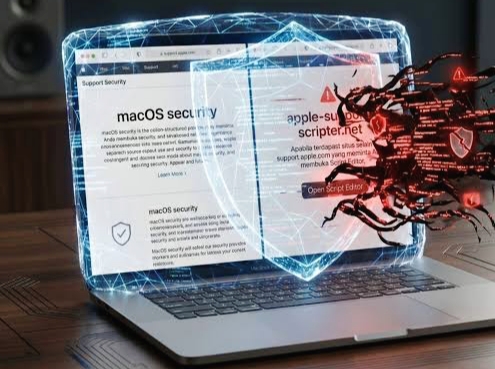
Setelah file dijalankan, proses infeksi berlangsung melalui beberapa tahap hingga komponen MacSync terpasang di perangkat.
Dalam prosesnya, infostealer dapat dibuat menyerupai aplikasi yang sebelumnya ingin dipasang pengguna. Malware kemudian meminta kata sandi administrator Mac.
Permintaan tersebut berpotensi terlihat seperti bagian normal dari proses instalasi aplikasi.
Baca Juga: Jogging Track Sempur Bogor Mulai Dipisah, 3 Jalur Khusus Pelari dan 2 untuk Pejalan Kaki
Masalahnya, setelah kata sandi dimasukkan, aplikasi justru dapat menampilkan pemberitahuan bahwa perangkat lunak mengalami kerusakan atau “damaged”. Pengguna kemudian diarahkan untuk memindahkan aplikasi ke tempat sampah.
Pesan tersebut dapat membuat korban mengira instalasi hanya gagal. Padahal, komponen berbahaya tetap dapat menjalankan aktivitasnya di perangkat.
Data browser hingga dompet kripto jadi sasaran
Setelah aktif, MacSync dapat mengumpulkan berbagai informasi yang tersimpan di Mac.
Data dari peramban web menjadi salah satu sasaran, termasuk riwayat penelusuran, cookie dan kredensial yang tersimpan.
Malware ini juga mengincar informasi dari aplikasi dompet kripto dan Telegram. Data login, kata sandi perangkat serta file Keychain turut menjadi informasi yang dapat dikumpulkan.
Tidak berhenti di sana, MacSync juga mampu mengambil informasi mengenai aplikasi yang terpasang, model dan perangkat keras Mac, konfigurasi SSH dan ZSH serta sejumlah data lainnya.